PHP紧急安全更新!SOAP扩展高危漏洞CVE-2026-6722可致远程代码执行,同时修复PHP-FPM、MBString等8个关键漏洞,使用PHP 8.2-8.5版本务必立即检查升级。
近期,PHP 官方发布安全更新,修复了多个安全漏洞,涉及 PHP-FPM、MBString、PDO_Firebird、SOAP、Standard 等多个模块,漏洞编号包括 CVE-2026-6722、CVE-2026-7261、CVE-2026-7262、CVE-2026-6735、CVE-2026-7259、CVE-2025-14179、CVE-2026-7568、CVE-2026-7258 等。
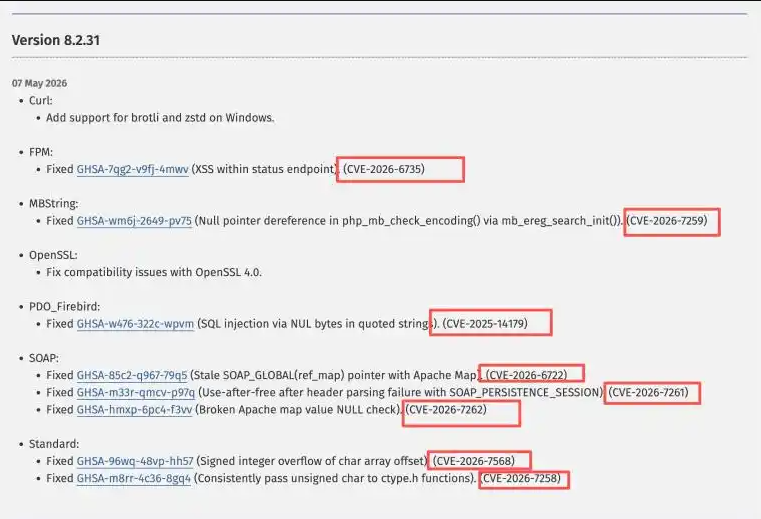
其中,CVE-2026-6722 风险较高,该漏洞位于 PHP SOAP 扩展中,在特定条件下可能造成远程代码执行风险;同时,本次更新还修复了 PHP-FPM 状态页 XSS、MBString 空指针解引用、PDO_Firebird SQL 注入、SOAP 相关内存问题等多个安全问题。PHP 官方已将本次更新标记为 security release,建议正在使用 PHP 8.2-PHP 8.5 版本的用户及时检查当前小版本,并根据实际情况进行升级处理。
影响范围
受影响版本:
PHP 8.2 系列:低于 8.2.31 的版本
PHP 8.3 系列:低于 8.3.31 的版本
PHP 8.4 系列:低于 8.4.21 的版本
PHP 8.5 系列:低于 8.5.6 的版本
建议升级版本:
PHP 8.2.31 及以上版本
PHP 8.3.31 及以上版本
PHP 8.4.21 及以上版本
PHP 8.5.6 及以上版本
如果您不确定当前环境是否受影响,建议先检查服务器中正在使用的 PHP 版本。可在终端中执行以下命令查看:
php -v
注:本文不提供漏洞 POC 和完整利用细节,相关信息请自行关注官方安全公告。
修复建议
1. 自行源码编译安装的用户,可以重新拉取 PHP 官方对应分支的最新源码进行编译升级。
建议升级至:
PHP 8.2.31 及以上版本
PHP 8.3.31 及以上版本
PHP 8.4.21 及以上版本
PHP 8.5.6 及以上版本
升级前请确认当前业务所依赖的 PHP 扩展、配置文件、运行用户、PHP-FPM 配置以及站点兼容性,避免升级后因扩展缺失或配置差异导致业务异常。