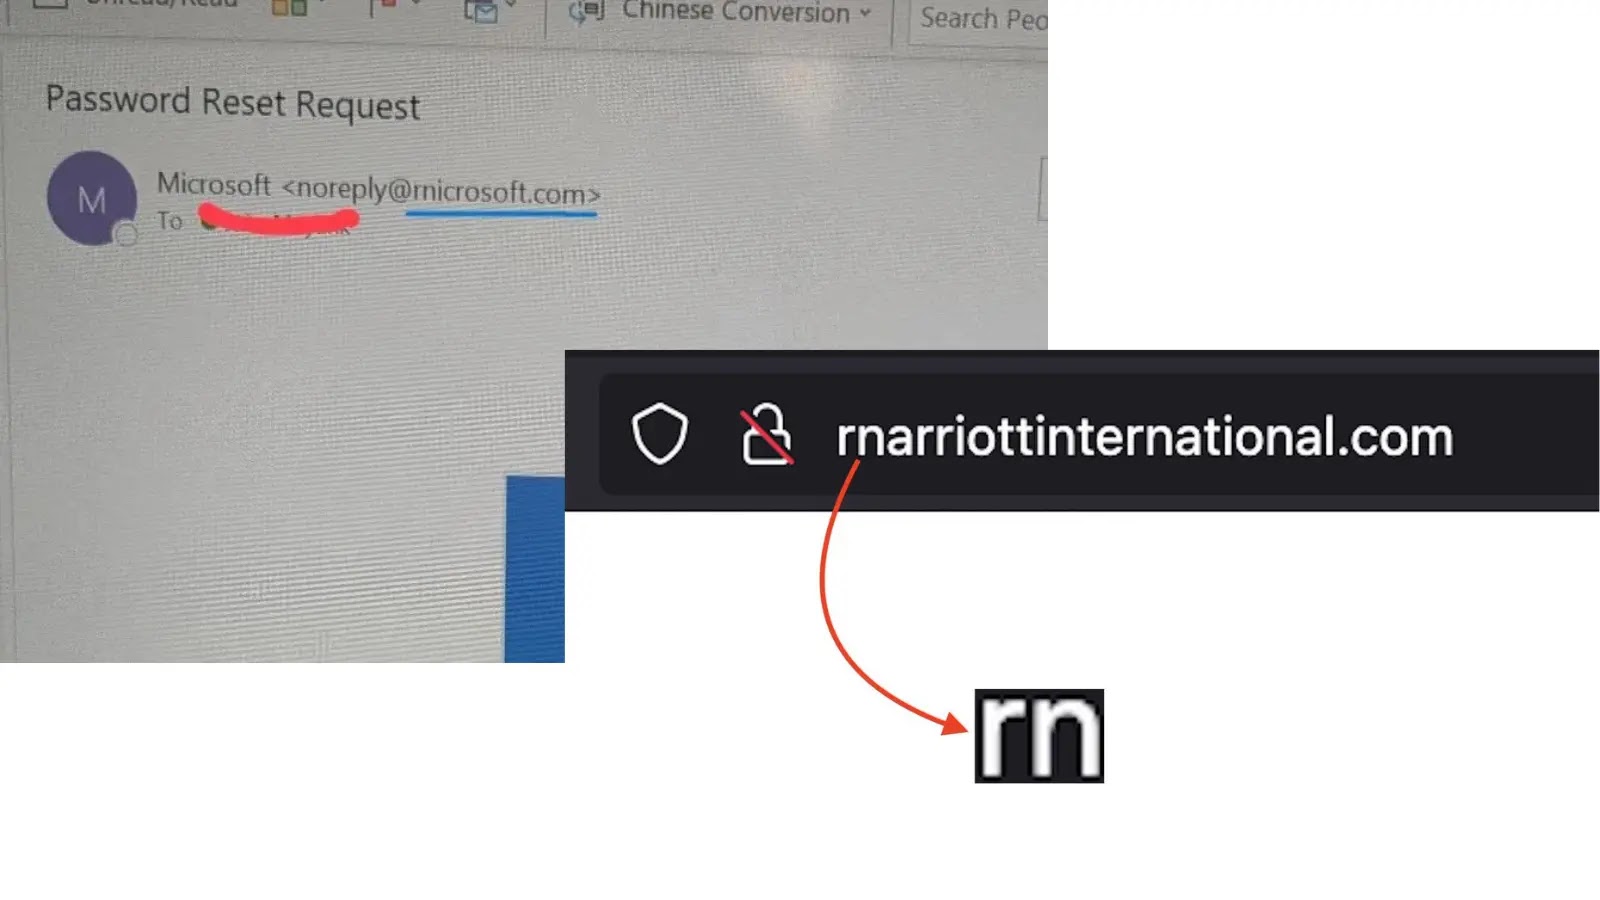
网络安全研究人员发现一起针对万豪国际集团和微软客户的"同形异义字"钓鱼攻击。攻击者注册了将字母"m"替换为"rn"组合的域名,创建与真实网站几乎完全相同的仿冒页面。
这种被称为"域名抢注"或"同形异义字攻击"的技术,利用了现代字体显示文本的方式。在许多字体中,字母"r"和"n"并排显示(rn)时,与字母"m"(m)在视觉上难以区分。
黑客依靠这种视觉欺骗手段来绕过人脑识别错误的能力。当你快速浏览像"rnarriottinternational.com"这样的网址时,大脑往往会"自动纠正"所见内容,误认为显示的是"Marriott"。
已识别的近期攻击活动
万豪国际集团成为目标
安全公司Netcraft最近发现了一批仿冒这家酒店巨头的恶意域名。这些域名很可能被用于窃取会员账户凭证或客人个人信息。
已识别的主要域名为rnarriottinternational.com
攻击者还注册了rnarriotthotels.com等变体,针对特定酒店品牌发起攻击
微软用户遭受攻击
安全公司Anagram首席执行官Harley Sugarman指出,针对微软用户的类似攻击活动。该活动中的钓鱼邮件使用rnicrosoft.com域名发送虚假安全警报或发票通知。
这些邮件模仿了微软官方标识、语气和布局
在移动设备上这种攻击尤其危险,因为小屏幕使得"rn"与"m"的差异几乎无法辨认
攻击指标(IOCs)
以下域名已被标记为恶意。安全团队应立即屏蔽这些域名,用户也应警惕指向这些域名的任何链接。
| 钓鱼域名 | 仿冒服务 | 域名抢注技术 | 检测难度 |
|---|---|---|---|
rnarriottinternational.com | 万豪国际集团 | 'm'替换为'rn' | 严重 |
rnarriotthotels.com | 万豪酒店 | 'm'替换为'rn' | 严重 |
rnicrosoft.com | Microsoft 365/登录 | 'm'替换为'rn' | 高(移动端) |
micros0ft.com | 微软 | 'o'替换为'0' | 中等 |
microsoft-support.com | 微软支持 | 连字符/后缀 | 低 |
安全防护建议
展开发件人地址:在移动邮件应用中,点击发件人姓名查看完整邮箱地址,仔细检查是否存在"rn"欺骗
悬停查看链接:在电脑上,将鼠标悬停在链接上(不点击)可查看实际目标网址
手动输入网址:如果收到关于酒店预订或账户重置的紧急邮件,不要点击链接,而是手动在浏览器中输入marriott.com或microsoft.com
使用密码管理器:密码管理器不会在rnicrosoft.com等虚假网站上自动填充凭证,因为它能识别域名与真实网站不同
参考来源:
Hackers Use ‘rn’ Typo Trick to Impersonate Marriott in New Phishing Attack